DIY

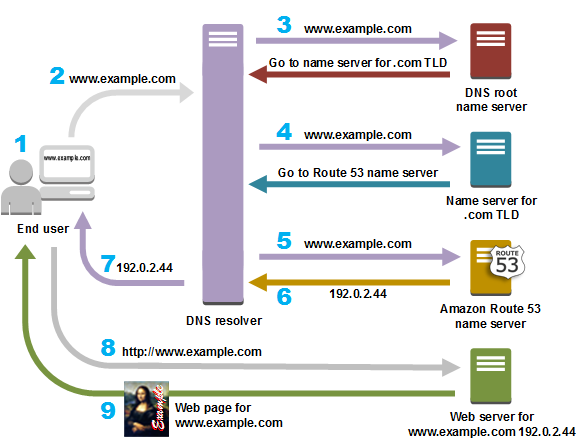
Por exemplo, as técnicas de encapsulamento de DNS permitem que os agentes de ameaças comprometam a conectividade de rede e obtenham acesso remoto a um servidor de destino. Outras formas de ataques ao DNS podem permitir que os agentes de ameaças derrubem servidores, roubem dados, levem usuários a sites fraudulentos e realizem ataques de negação de serviço distribuído (DDoS).
Quais são as ameaças ao DNS?
O principal risco do envenenamento de DNS é o roubo de dados. Outro risco significativo: se o site de um provedor de segurança da Internet for falsificado, o computador de um usuário poderá ficar exposto a ameaças adicionais, como vírus ou cavalos de Troia, porque atualizações de segurança legítimas não serão executadas.

Quais são as vulnerabilidades do DNS e vários ataques ao DNS?
Como qualquer outro servidor, os servidores DNS são propensos a todos os ataques baseados em rede. Há muitas maneiras pelas quais os invasores podem causar uma grande quantidade de tráfego de rede para os servidores DNS, como inundações TCP/UDP/ICMP, tornando o serviço indisponível para outros usuários da rede saturando o link de rede para os servidores DNS.